- WIADOMOŚCI
Niemcy rozszerzają uprawnienia służb specjalnych

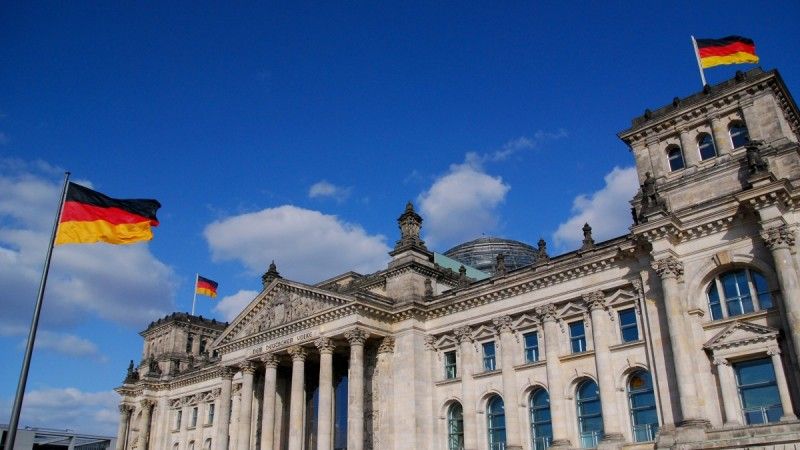
Niemiecki Bundestag przyjął reformę, która znacząco rozszerza uprawnienia służb wywiadowczych i kontrwywiadowczych. BND i BfV będą mogły nie tylko rozpoznawać zagrożenia, ale również aktywnie ingerować w działania przeciwnika – od unieszkodliwiania infrastruktury cyberataków po zakłócanie przygotowań do zamachów. Nowe przepisy otwierają kolejny etap zmian w niemieckim systemie bezpieczeństwa.
Niemiecki wywiad i kontrwywiad mają otrzymać narzędzia pozwalające zakłócać operacje przeciwnika: wyłączać infrastrukturę cyberataków, ingerować w techniczne przygotowania zamachów i potajemnie unieszkodliwiać wykorzystywane do nich przedmioty. 13 listopada 2026 r. Bundestag uchwalił reformę prawa służb wywiadowczych. To kolejny etap przebudowy BND i BfV – od instytucji skupionych na zdobywaniu informacji do służb zdolnych również do ograniczonej, niejawnej ingerencji. Zasadniczy termin wejścia nowych przepisów w życie zapisano na 31 grudnia 2026 r.

Jeszcze w sierpniu b.r. punktem odniesienia był projekt zaakceptowany przez rząd federalny. Po listopadowym głosowaniu trzeba już mówić o reformie uchwalonej przez Bundestag, uwzględniającej zmiany wprowadzone podczas prac parlamentarnych. Według oficjalnego zestawienia imiennego za ustawą głosowało 308 deputowanych, przeciw było 190, a 71 wstrzymało się od głosu. W części relacji medialnych pojawiła się liczba 309 głosów za. W tym przypadku podstawą jest wynik opublikowany przez Bundestag. Uchwalenie reformy przez izbę należy zarazem odróżnić od rozpoczęcia obowiązywania nowych kompetencji.
Dla oceny znaczenia zmian kluczowe pozostaje pytanie: co służba będzie mogła zrobić po wykryciu zagrożenia? Reforma przewiduje, że w określonych sytuacjach BND i BfV uzyskają możliwość samodzielnej ingerencji w jego źródło lub narzędzia.
BND nie tylko rozpozna sabotaż. Ma móc zakłócić przygotowania
Federalna Służba Wywiadowcza Bundesnachrichtendienst, BND – odpowiada za wywiad zagraniczny. Kluczowym pojęciem reformy są „aktive Maßnahmen” – aktywne działania. Oznaczają one wyjście poza samo pozyskiwanie i analizowanie informacji.
W komunikacie z 12 sierpnia rząd przedstawił przykłady pokazujące skalę zamierzonej zmiany: ingerencję w systemy laboratoriów broni chemicznej lub fabryk dronów w celu zakłócenia produkcji, unieszkodliwianie serwerów państwowych grup hakerskich i podmiotów prowadzących dezinformację oraz manipulowanie dostawami przez umieszczanie w nich wadliwych komponentów.

W tych przykładach rozpoznanie ma być podstawą oddziaływania na techniczne możliwości przeciwnika. Ustalenie, kto odpowiada za infrastrukturę ataku, może otworzyć drogę do jej zakłócenia. Rozpoznanie zaplecza produkcyjnego może służyć operacji wymierzonej w zdolność dostarczenia określonego uzbrojenia. Są to przykłady przedstawione przez rząd przy uzasadnianiu reformy. Nie opisują ujawnionych operacji już przeprowadzonych przez BND ani nie przesądzają, że każda podobna ingerencja będzie dopuszczalna.
Najpierw wykryć, potem zakłócić - albo rozpocząć operację w celu przeciwdziałania
Konstrukcja przedstawiona przez rząd rozróżnia dwa mechanizmy. Pierwszy obejmuje uprawnienia dodatkowe, związane z prowadzonym rozpoznaniem, określane jako „Annex-Befugnisse”. Chodzi o możliwość reagowania na bezpośrednie niebezpieczeństwo ujawnione podczas operacji wywiadowczej. Przykładem jest usunięcie skradzionych danych ofiar z systemów grupy hakerskiej.
Drugi mechanizm ma szerszy charakter: po stwierdzeniu szczególnej sytuacji zagrożenia BND może otrzymać zadanie proaktywnego oddziaływania na przeciwnika, podlegające przewidzianej prawem kontroli. Różnica ta ma zasadnicze znaczenie operacyjne. W pierwszej sytuacji służba reaguje na niebezpieczeństwo odkryte podczas zbierania informacji. W drugiej zakłócenie zagrożenia może stać się celem rozpoczętej operacji. Otwiera to możliwość planowania działań nastawionych na utrudnienie przeciwnikowi realizacji zamiaru.
Listopadowe publikacje ARD/Tagesschau i Deutschlandfunk potwierdzają utrzymanie tego kierunku reformy: BND ma uzyskać kompetencje operacyjnej ingerencji za granicą, w tym możliwość unieszkodliwiania serwerów państwowych grup hakerskich.
Hackback staje się narzędziem wywiadu
Część nowych kompetencji można opisać terminem hackback – ingerencji w systemy wykorzystywane przez napastnika w celu zakłócenia jego działania. W analizowanej reformie istotne jest jednak rozróżnienie celu operacji od samego technicznego dostępu.
Dostęp do infrastruktury przeciwnika może służyć rozpoznaniu jej operatorów, metod i planów. Aktywna ingerencja ma natomiast zmienić jej działanie: uniemożliwić wykorzystanie określonego serwera, przerwać przepływ danych albo pozbawić przeciwnika potrzebnych informacji.

Z perspektywy analitycznej oznacza to również trudniejsze decyzje operacyjne. Natychmiastowe zakłócenie ataku może ochronić jego potencjalne ofiary, ale zarazem ujawnić przeciwnikowi, że jego infrastruktura została rozpoznana. Dalsza obserwacja może dostarczyć wiedzy o całej sieci, lecz wymaga oceny ryzyka pozostawienia jej zdolności do działania. Reforma daje więc służbie dodatkową możliwość wyboru. Samo jej przyznanie nie usuwa problemu ustalenia, kiedy ingerencja przyniesie większą korzyść niż kontynuowanie rozpoznania.
BfV również ma przestać jedynie obserwować
Federalny Urząd Ochrony Konstytucji odpowiada na szczeblu federalnym m.in. za kontrwywiad oraz rozpoznawanie zagrożeń ekstremistycznych i terrorystycznych. Rozszerzenie jego kompetencji budzi szczególne zainteresowanie, ponieważ dotyczy ingerencji wewnątrz Niemiec. Jak pisze ARD/Tagesschau, nowe możliwości obejmują zakłócanie infrastruktury atakujących, przekierowywanie ruchu danych, usuwanie informacji zgromadzonych na potrzeby ataków i celowe przekazywanie fałszywych informacji.
Każdy z tych instrumentów może wpływać na przebieg przygotowywanej operacji. Przekierowanie komunikacji utrudnia jej prowadzenie; usunięcie danych pozbawia sprawcę zasobu, który zamierzał wykorzystać; podsunięcie nieprawdziwej informacji może doprowadzić do błędnej decyzji. To podstawa działań polegających na niejawnej ingerencji i wprowadzaniu przeciwnika w błąd.

Uprawnienia ochronne mają jednak określony przedmiot i warunki zastosowania. Nie oznaczają ogólnego prawa do fizycznego przymusu wobec ludzi. Deutschlandfunk w publikacji z 13 listopada podkreśla, że zatrzymania i jawne przeszukania pozostają zadaniem policji.
Kontrwywiad w mieszkaniu podejrzanego
Jednym z najbardziej wymownych elementów reformy jest możliwość niejawnego wejścia do mieszkania. Według listopadowych relacji medialnych BfV ma móc pod określonymi warunkami podejmować tam działania wobec broni lub materiałów wybuchowych związanych z przygotowywanym atakiem.
Dokument rządowy przewiduje również wejście do pomieszczeń w celu przygotowania i przeprowadzenia czynności operacyjnych. W przypadku mieszkania wymaga skonkretyzowanego zagrożenia dla szczególnie ważnych dóbr prawnych i odrębnego zarządzenia.

Praktyczne znaczenie takiej możliwości wykracza poza samo zdobycie informacji. Potajemne unieszkodliwienie narzędzia ataku może ograniczyć zdolność sprawcy do działania, a jednocześnie pozwolić służbie nadal rozpoznawać jego kontakty. Jest to jednak wariant operacyjny, którego celowość zależy od okoliczności konkretnej sprawy.
Trzeba również odróżnić dostęp do urządzenia w celu rozpoznania od ingerencji służącej usunięciu zagrożenia. Choć obie czynności mogą technicznie wymagać wejścia do tego samego pomieszczenia, mają inny cel. Rozszerzenie kompetencji nie oznacza dowolności ich zamiennego stosowania.
Państwowy trojan, sztuczna inteligencja i biometria
Reforma dotyczy także dostępu do systemów informatycznych oraz analizy zgromadzonych informacji. Sierpniowy komunikat rządu wskazywał na rozszerzenie możliwości technicznego rozpoznania, podstawy stosowania sztucznej inteligencji oraz biometrycznego porównywania danych obrazowych.
Równocześnie należy zwrócić uwagę pojawiające się w wielu relacjach określenie „państwowy trojan” jest publicystycznym skrótem opisującym oprogramowanie wykorzystywane przez organy państwa do niejawnego dostępu do urządzeń. Nie oddaje całego zakresu regulacji: czym innym jest odczyt określonych informacji, czym innym głęboki dostęp do prywatnego systemu, a jeszcze czym innym ingerencja zmieniająca jego działanie.
Zobacz też 

Z punktu widzenia pracy wywiadowczej znaczenie ma połączenie możliwości pozyskania danych z ich późniejszą analizą. Duży zbiór informacji sam w sobie nie daje jeszcze rozpoznania. Dopiero ustalenie relacji pomiędzy osobami, urządzeniami i zdarzeniami może ujawnić strukturę operacji.
Natomiast wykorzystanie sztucznej inteligencji może przyspieszać wykrywanie powiązań między osobami, urządzeniami i zdarzeniami w dużych zbiorach danych. Wynik analizy nadal wymaga jednak oceny: podobieństwo obrazu lub wykryta korelacja nie są samodzielnym dowodem tożsamości osoby ani jej udziału we wrogim działaniu.
Wywiad będzie mógł wrócić do danych sprzed kryzysu
Aktualne objaśnienie władz federalnych „Nachrichtendienstrecht wird reformiert” – „Reforma prawa służb wywiadowczych” wskazuje, że w ramach rozpoznania strategicznego BND ma przechowywać treści komunikacji do sześciu miesięcy, a dane o połączeniach do trzynastu miesięcy.
W sierpniowym projekcie drugi okres wynosił dwanaście miesięcy. Komisja Spraw Wewnętrznych wydłużyła go o miesiąc, uzasadniając zmianę potrzebą porównywania corocznych zdarzeń, np. ćwiczeń wojskowych, których terminy nie muszą przypadać dokładnie tego samego dnia.
Władze zatem określaja tę zdolność mianem Kaltstartfähigkeit: chodzi o możliwość szybkiego wykorzystania już zgromadzonego zasobu po nagłym zdarzeniu. Po zamachu albo ujawnieniu operacji obcego państwa służba może poszukiwać wcześniejszych sygnałów przygotowań. Informacja, która początkowo nie wyróżniała się z tła, może nabrać znaczenia dzięki nowemu ustaleniu. To istotna zmiana perspektywy analitycznej. Rozpoznanie nie musi rozpoczynać się dopiero w momencie kryzysu. Może objąć również jego wcześniejsze fazy, o ile odpowiednie dane zostały legalnie pozyskane i zachowane.
Przestępcze zaplecze obcych służb
Osobnym rozwiązaniem jest Sicherungsanordnung, czyli nakaz czasowego zabezpieczenia danych o połączeniach u operatora. Ma on zapobiegać ich usunięciu, gdy można przewidzieć potrzebę wykorzystania, ale nie zostały jeszcze spełnione warunki ich udostępnienia służbie.
Trzeba odróżnić zachowanie danych od uzyskania do nich dostępu. Pierwsza czynność ma powstrzymać ich nieodwracalną utratę. Druga wymaga spełnienia warunków właściwych dla udostępnienia. Rząd przedstawia oba etapy jako odrębne. Operacyjny sens rozwiązania polega na ograniczeniu sytuacji, w której w chwili uzyskania podstaw do pobrania informacji okazuje się, że operator już je usunął.

Listopadowe poprawki rozszerzają również możliwości BfV w zakresie rozpoznawania wsparcia udzielanego zagrożeniom przez struktury przestępczości zorganizowanej. Rząd uzasadnia to wykorzystywaniem przez obce państwa usług przestępczych oraz wykonawców niższego szczebla. Jednocześnie zastrzega, że ogólne zwalczanie przestępczości zorganizowanej pozostaje zadaniem policji.
Rozwiązanie to może ułatwić kontrwywiadowi rozpoznawanie zaplecza operacyjnego obcych służb z racji, że rozpoznanie operacji obcego państwa wymaga niekiedy ustalenia, kto dostarcza jej ludzi, dokumenty, transport albo inne usługi. Analiza ograniczona do funkcjonariuszy obcej służby może nie obejmować całego zaplecza przedsięwzięcia. A jego rozszerzenie na struktury wspierające zagrożenie może więc pomóc odtworzyć powiązania między zleceniodawcą a wykonawcą. Nie oznacza jednak automatycznie, że każde przestępstwo popełnione przez takie środowisko staje się sprawą kontrwywiadowczą.
Ochrona tajemnic również wewnątrz systemu
Reforma przewiduje możliwość ograniczenia współpracy w systemie ochrony konstytucji, jeżeli zagrażałaby ona szczególnie ważnym interesom bezpieczeństwa federacji lub kraju związkowego. Dotyczy to m.in. sytuacji, w której właściwa ochrona tajemnic w jednym z urzędów krajowych przestałaby być zapewniona.
Operacyjny sens takiego rozwiązania polega na ochronie informacji przed przekazywaniem ich do instytucji uznanej za zagrożony element systemu. Współpraca między urzędami jest niezbędna, lecz sama przynależność do wspólnej struktury nie usuwa ryzyka ujawnienia danych.
Decyzje tego rodzaju wymagają jednak jasnego uzasadnienia. Ograniczenie wymiany może chronić źródła i operacje, ale może też utrudnić budowanie wspólnego obrazu zagrożenia. To kolejny obszar, w którym znaczenie będą miały praktyka stosowania przepisów i skuteczność kontroli.
Informator może mieć 16 lat
Reforma dopuszcza wyjątkowe korzystanie przez BfV z informatorów, którzy ukończyli 16 lat. Konstrukcja przepisu rozpoczyna się od zakazu werbowania niepełnoletnich. Odstępstwo może zatwierdzić kierownictwo urzędu, jeżeli współpraca jest nieodzowna do rozpoznania zagrożeń spełniających szczególnie wysoki próg ustawowy. Przewidziano również szczególne obowiązki opieki przy prowadzeniu młodocianego źródła.
Nie jest to powszechne otwarcie werbunku szesnastolatków. Ustawodawca dopuszcza jednak sytuacje, w których osoba niepełnoletnia zostaje świadomie włączona do tajnej współpracy. Z perspektywy operacyjnej pojawia się tu napięcie między dostępem do zamkniętego środowiska a odpowiedzialnością za bezpieczeństwo źródła. Wartość informacji nie usuwa obowiązku uwzględnienia wieku, podatności na presję i możliwych konsekwencji ujawnienia współpracy.

Reforma skupia kontrolę prawną w Unabhängiger Kontrollrat – Niezależnej Radzie Kontroli. Według objaśnienia rządu organ ten przejmuje zadania Komisji G10, a szczególnie głębokie ingerencje mają podlegać uprzedniej kontroli. Utrzymany zostaje nadzór parlamentarny. Bundestag przyjął ponadto uchwałę zapowiadającą przygotowanie w kolejnym roku projektu dalszego wzmocnienia Parlamentarnego Gremium Kontrolnego – Parlamentarisches Kontrollgremium, PKGr. Zapowiedź obejmuje rozszerzenie praw do informacji i wglądu w akta oraz współpracy z organami kontrolnymi krajów związkowych.
Kontrola legalności i nadzór parlamentarny odpowiadają na różne potrzeby. Pierwsza służy ocenie dopuszczalności określonych działań. Drugi pozwala rozliczać rząd z funkcjonowania służb, kierunków ich aktywności i wykorzystania przyznanych instrumentów. Z tym, że sama zapowiedź dalszego wzmocnienia PKGr nie należy traktować jako już uchwalonego rozszerzenia wszystkich jego uprawnień. Należy to postrzegać odrębny etap zaplanowanych zmian.
Spór dotyczy granic niejawnej ingerencji
Alexander Dobrindt federalny minister spraw wewnętrznych przedstawia reformę jako zasadniczy przełom. Konstantin von Notz z Zielonych popierał wzmocnienie BND, ale krytycznie oceniał zakres zmian dotyczących BfV.
Zastrzeżenia dotyczą również konstytucyjnych granic nowych kompetencji. Podczas wysłuchania w Bundestagu 12 października prof. Matthias Bäcker krytykował zakres gromadzenia danych oraz uprawnienia do niejawnych ingerencji. Prof. Markus Löffelmann uznawał reformę za potrzebną, ale wskazywał, że część rozwiązań wykracza poza konieczne zmiany i wystawia granice konstytucyjne na próbę. Inni eksperci oceniali nowe instrumenty i system kontroli przychylniej.
Sednem sporu jest zakres władzy służby, która działa potajemnie i może rozpoznawać zagrożenie jeszcze przed wszczęciem postępowania karnego. Przyznanie jej możliwości ingerencji zwiększa skuteczność potencjalnego przeciwdziałania, ale zarazem rozszerza obszar działań niewidocznych dla osoby, której dotyczą. Ocena reformy wymaga więc uwzględnienia zarówno operacyjnej potrzeby szybkiej reakcji, jak i możliwości sprawdzenia, czy konkretne uprawnienie zastosowano zgodnie z prawem.
BfV i BKA - kto ma działać pierwszy?
Rozszerzenie kompetencji BfV stawia również praktyczne pytanie o współpracę z Bundeskriminalamt – Federalnym Urzędem Kryminalnym, BKA.
W strukturze BKA działa pion Polizeilicher Staatsschutz, czyli policyjnej ochrony bezpieczeństwa państwa. Opublikowany przez urząd schemat organizacyjny wskazuje m.in. zadania związane ze szpiegostwem, cyberszpiegostwem i terroryzmem państwowym. BKA posiada również, w warunkach określonych w § 5 ustawy o tej instytucji, zadania dotyczące przeciwdziałania zagrożeniom terroryzmu międzynarodowego. Nie można więc opisywać podziału pracy prostym schematem, według którego kontrwywiad rozpoznaje zagrożenia, a policja zajmuje się wyłącznie przestępstwem już dokonanym. Policyjne przeciwdziałanie również obejmuje etap poprzedzający atak.

Po rozszerzeniu uprawnień BfV możliwe stają się różne cele operacyjne wobec tego samego zagrożenia. Kontrwywiad może dążyć do dalszego rozpoznania sieci, policja – do zabezpieczenia dowodów i zatrzymania sprawców, a potajemna ingerencja – do pozbawienia ich narzędzia ataku.
To analiza możliwego problemu koordynacyjnego, a nie opis ujawnionego konfliktu między BfV a BKA. Pokazuje jednak, dlaczego istotne jest ustalenie, kto podejmuje decyzję o ingerencji i jak uwzględnia ona cele innych organów. Niemiecki rząd uzasadnia nowe uprawnienia potrzebą usuwania luk ochronnych w sytuacjach, w których policja lub inne organy nie mogą odpowiednio wcześnie przeciwdziałać zagrożeniu. Praktyka stosowania tej zasady będzie miała znaczenie dla całego systemu: interwencja nie powinna niweczyć rozpoznania ani postępowania, jeżeli istnieje skuteczny sposób wspólnego działania.
Wykryć, rozpoznać, unieszkodliwić
Reforma rozszerza odpowiedź państwa na sytuację, w której służba wie o przygotowywanym ataku, lecz samo przekazanie ostrzeżenia nie zapewnia skutecznego przeciwdziałania. Nowe kompetencje mają pozwalać również na niejawną ingerencję w zdolności przeciwnika. W przypadku BND oznacza to możliwość ściśle określonych działań wobec zagrożeń za granicą. W przypadku BfV – ograniczone instrumenty ingerencji wewnątrz kraju. Rozpoznanie, analiza danych i aktywne przeciwdziałanie mają stać się elementami szerszego zestawu narzędzi.
O skuteczności zdecyduje jednak nie sama liczba przyznanych uprawnień, lecz zdolność ich wykorzystania: dostęp do właściwego celu, wiarygodna ocena zagrożenia, wybór momentu operacji oraz koordynacja z innymi organami.